La pandemia COVID-19 è stata uno dei principali catalizzatori della crescente popolarità del lavoro a distanza. Oggi il termine "remoto" è diventato un formato accettato in tutti i paesi del mondo. Molte aziende non possono più lavorare normalmente senza questa componente. Allo stesso tempo, sono aumentati i rischi per la sicurezza: l'esternalizzazione delle relazioni commerciali è associata a una miriade di vulnerabilità della sicurezza. Le aziende stanno adattando le loro strategie di risoluzione dei problemi VPN.
Amplificare le minacce al di fuori dell'ufficio
Il telelavoro ha aumentato le opportunità per le aziende, ma ha anche creato nuove categorie di problemi, alcuni dei quali verranno analizzati: Phishing Gli hacker spesso si fingono clienti e inviano documenti su carta intestata: - Lettera - domanda; - lettera di risorse. ecc. Tra i "documenti aziendali" scansionati possono esserci dei link segreti che lanciano il software di phishing. Il compito dell'hacker è quello di indurre la vittima a cliccare sul link fornito. Molti lavoratori a distanza non dispongono di un ufficio virtuale sicuro o di un accesso diretto al supporto informatico. Assistenza informatica. Il phishing può causare problemi: - Installazione di software di hacking (cavallo di Troia); - furto di dati; - installazione e attivazione di ransomware. Un'ulteriore minaccia è rappresentata dal fatto che gli utenti remoti potrebbero non rendersi conto dell'esistenza del problema per diversi mesi. Negli ambienti aziendali con forti sistemi di sicurezza, le misure preventive vengono adottate regolarmente. In una casa privata, tali misure non sono possibili.
Gadget personalizzati
che utilizzano dispositivi digitali nel loro lavoro. L'azienda raccomanda di adottare misure di protezione in queste situazioni: 1. Un firewall collaudato 2. Un nuovo software antivirus 3. crittografia aggiornata. Molti lavoratori sul campo utilizzano reti Wi-Fi domestiche non protette, rendendo più facile l'accesso a database e canali sicuri. Il pericolo è che la conoscenza dello sviluppo venga trasferita attraverso i canali ordinari, il che può essere molto costoso. Lo spionaggio industriale è molto diffuso in molti Paesi, quindi queste operazioni possono essere molto redditizie per gli aggressori.
VPN per il lavoro remoto e la sicurezza SaaS
Al giorno d'oggi, i lavoratori mobili accedono alle risorse aziendali critiche da diverse località del mondo. I lavoratori mobili spesso mettono a rischio la sicurezza di database costosi. È chiaro che le operazioni SaaS diventeranno sempre più comuni. Il modello di software cloud funziona con un sistema di abbonamento. Gli utenti ricevono il software di cui hanno bisogno attraverso canali aziendali chiusi. Le VPN utilizzano la crittografia per proteggere il volume dei dati trasmessi in rete. La crittografia impedisce l'accesso non autorizzato alle risorse. HiroVPN ha recentemente lanciato una VPN per team, progettata appositamente per lavorare con dipendenti remoti. Il pannello di controllo integrato è un altro strumento di personalizzazione che consente un controllo e una gestione completi. La VPN per SaaS crea una connessione ottimizzata tra la rete e l'utente finale. Elimina i problemi di larghezza di banda e garantisce un funzionamento ininterrotto, anche per le piattaforme SaaS ad alta intensità di risorse. Questo supporto è particolarmente utile nel contesto del "remote working", in cui anche gli strumenti SaaS forniscono un supporto essenziale.
Programma di estorsione
I lavoratori remoti sono anche i bersagli principali dei programmi che tentano di estorcere denaro agli utenti. Infettando i computer con malware, gli aggressori bloccano l'accesso e poi chiedono un pagamento per sbloccarlo. I dipendenti che lavorano fuori ufficio sono più vulnerabili e non sono ben monitorati dai servizi di sicurezza. I dispositivi vengono infettati anche attraverso il phishing.
VPN nel settore della sicurezza
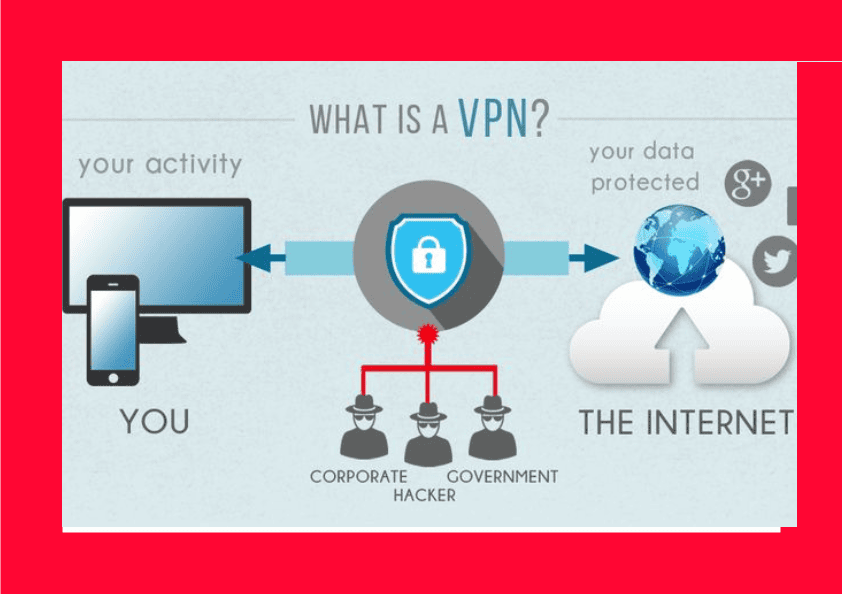
Il metodo più efficace per proteggere i dipendenti è l'uso di reti private virtuali. Le VPN consentono di comunicare in modo sicuro con le reti locali attraverso Internet, creando un tunnel criptato tra il dispositivo e il server. Il rischio maggiore si presenta quando la connessione a Internet avviene su una rete pubblica o privata non protetta, poiché gli hacker possono intercettare i dati: - Informazioni sulla connessione; - messaggi di posta elettronica - file proprietari. HiroVPN cripta le informazioni a un livello elevato, in modo che non possano essere decifrate. Questa tecnologia è adatta a chi lavora in modalità outsourcing. Vantaggi di HiroVPN (esempio): 1. La VPN cripta i dati, nasconde l'indirizzo IP e impedisce agli hacker di accedervi. 2. Consente ai dipendenti di accedere al sito web aziendale. 3. Per le aziende che operano in settori regolamentati, una VPN garantisce la conformità alle norme di sicurezza (GDPR, HIPAA). 4. Supporta standard di crittografia forti (AES-256). 5. La configurazione e la funzionalità sono semplici e intuitive. Il software VPN svolge un ruolo chiave nella sicurezza ed è una parte importante di una strategia globale di cybersecurity.
Uno strumento semplice e affidabile
Il lavoro a distanza non sarebbe efficace senza strumenti affidabili (Zoom, Slack e Microsoft Teams). Questi programmi sono pratici ed efficaci, ma presentano delle vulnerabilità di cui gli utenti devono essere avvertiti. Non è facile per le aziende obbligare i dipendenti remoti a lavorare: 1. crittografia end-to-end 2. verifica dell'accesso 3. aggiornare gli allegati 4. installare la protezione antivirus più recente 5. impostare un firewall. Le password sono un punto debole del sistema di sicurezza, ma devono far parte del sistema di autenticazione. Le password complesse devono essere create e aggiornate regolarmente.
Sviluppo professionale
Imparare le basi della sicurezza è un passo importante nella formazione dei dipendenti, che sono la prima "linea di difesa" contro gli attacchi informatici in outsourcing. I corsi di formazione sulla sicurezza web vengono organizzati regolarmente per i dipendenti, per prevenire varie situazioni di forza maggiore: - e-mail di phishing - Visita di portali non sicuri; - attivazione di software sospetti. Ogni partecipante deve comprendere i seguenti argomenti 1. Nozioni di base sulle tecniche di phishing. 2. Principi di utilizzo di connessioni sicure verificate. Molte organizzazioni monitorano le reti aziendali e utilizzano strumenti di gestione delle informazioni sulla sicurezza (SIEM). Vengono inviati avvisi quando vengono rilevate minacce nella rete. Una strategia di cybersecurity completa comprende anche l'uso di strumenti di collaborazione sicura tra team, l'introduzione dell'MFA, lo sviluppo professionale, la conformità alla sicurezza e l'audit.
Conclusione
Una delle sfide che le aziende devono affrontare è l'equilibrio tra protezione affidabile e amministrazione pratica. I protocolli devono proteggere il canale in modo affidabile senza essere eccessivamente complessi. Il rischio aumenta quando i dipendenti remoti cercano soluzioni alternative e utilizzano software più semplici.